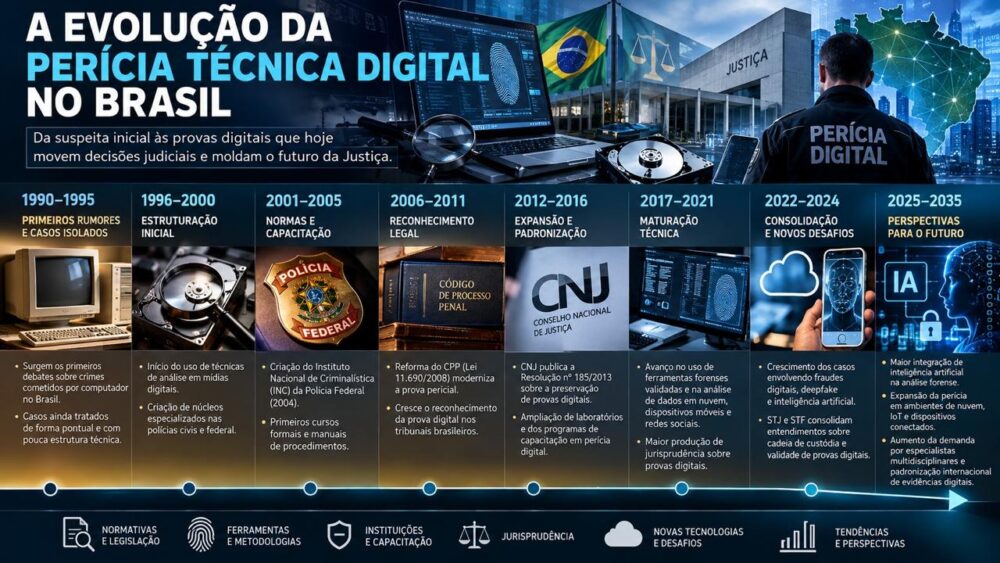
A perícia técnica digital no Brasil nasceu discretamente, em um ambiente em que computadores ainda eram exceção e a internet dava seus primeiros passos no país. Em poucas décadas, passou a ocupar papel central em investigações complexas, disputas empresariais e processos judiciais eletrônicos. Essa evolução não foi espontânea: resultou da combinação entre marcos legais, criação de estruturas especializadas, avanço tecnológico e pressão de casos concretos de grande repercussão.
A seguir, uma linha do tempo em ordem cronológica, com base em dados e normas reais, que ajuda a compreender essa trajetória e as perspectivas para os próximos 5 a 10 anos.
Anos 1990 e início dos 2000: os primeiros passos da perícia digital
Na década de 1990, o uso de computadores pessoais e redes locais se expandiu em bancos, grandes empresas e órgãos públicos no Brasil. As polícias passaram a receber casos que envolviam análise de computadores, disquetes, e-mails e sistemas internos, mas ainda não havia uma infraestrutura formal de informática forense.
Nesse período, laudos envolvendo tecnologia eram muitas vezes produzidos por peritos de criminalística com formação em eletrônica, telecomunicações ou áreas afins, que adaptavam conhecimentos para examinar equipamentos de informática de forma quase artesanal.
Marcos legais de base
Ainda que não tratassem diretamente de “crimes cibernéticos”, duas leis de 1998 ajudaram a formar o cenário jurídico que estimularia a perícia digital:
- Lei 9.609/1998 (Lei de Software): disciplinou a proteção da propriedade intelectual de programas de computador, estabelecendo regras para licença, cópia e uso, bem como consequências para violações.
- Lei 9.610/1998 (Lei de Direitos Autorais): atualizou a legislação autoral, incluindo obras em suportes digitais e abrindo espaço para discussões sobre pirataria de mídias e cópias eletrônicas.
Essas normas começaram a gerar demanda por exames que comprovassem uso, cópia, alteração ou distribuição irregular de arquivos digitais, ainda que a estrutura de informática forense fosse incipiente.
Anos 2000: consolidação de núcleos e laboratórios de informática forense
Com a popularização da internet, do internet banking e das primeiras grandes plataformas on-line, os crimes envolvendo tecnologia se tornaram mais frequentes. Fraudes bancárias, clonagem de cartões, pornografia infantil, ameaças e difamações por e-mail passaram a fazer parte da rotina das polícias.
Instituto Nacional de Criminalística e Polícia Federal
No âmbito federal, o Instituto Nacional de Criminalística, da Polícia Federal, fortaleceu a perícia em informática, que hoje é amplamente reconhecida como área de computação forense ou perícia em informática. Foram criadas estruturas especializadas responsáveis por:
- análise de discos rígidos e mídias removíveis;
- recuperação de dados apagados;
- exame de e-mails, documentos eletrônicos e logs de sistemas;
- apoio a investigações de fraudes bancárias eletrônicas, pirataria de software e crimes envolvendo material ilícito em meios digitais.
Ao longo dos anos 2000, a Polícia Federal ampliou seu quadro de peritos com formação em computação e áreas correlatas e passou a adotar ferramentas comerciais específicas para imagem e análise forense de discos, recuperação de arquivos e exame de registros digitais.
Polícias Civis estaduais
Em vários estados, as Polícias Civis criaram núcleos, seções ou laboratórios de informática forense, muitas vezes vinculados aos institutos de criminalística, assim como delegacias especializadas em crimes cibernéticos. A realidade, entretanto, era e continua sendo heterogênea: alguns estados estruturaram laboratórios relativamente bem equipados, enquanto outros mantinham equipes reduzidas com recursos limitados.
Mesmo assim, consolidou-se a noção de que crimes envolvendo computadores e internet exigiam competências técnicas específicas e procedimentos distintos da perícia tradicional em vestígios físicos.
2008 a 2014: leis específicas e expansão da demanda por perícia digital
Entre o final da década de 2000 e meados da década seguinte, o Brasil aprovou leis que, pela primeira vez, trataram de forma mais direta de condutas praticadas por meio de computadores e redes.
Lei 11.829/2008: crimes informáticos no Estatuto da Criança e do Adolescente
A Lei 11.829/2008 alterou o Estatuto da Criança e do Adolescente para incluir dispositivos específicos sobre pornografia infantil mediada por computadores e internet. A partir dela, a perícia digital passou a ser chamada com maior frequência para:
- identificar e analisar imagens e vídeos armazenados em HDs, CDs, DVDs, pendrives e outros suportes;
- recuperar arquivos apagados e analisar metadados;
- examinar compartilhamento de conteúdo em redes P2P e outros meios de difusão digital.
Lei 12.737/2012: a chamada Lei Carolina Dieckmann
A Lei 12.737/2012, conhecida popularmente como Lei Carolina Dieckmann, tipificou a invasão de dispositivo informático com o objetivo de obter, adulterar ou destruir dados sem autorização. Esse marco legal trouxe para o centro da discussão condutas já comuns na prática, como invasões de contas e computadores, e impactou diretamente a atuação pericial.
A partir de então, os laudos passaram a se concentrar, entre outros aspectos, na demonstração de:
- acesso não autorizado a dispositivos;
- alteração ou subtração de dados digitais;
- vínculos técnicos entre máquinas, contas, endereços IP e os suspeitos.
Marco Civil da Internet (Lei 12.965/2014) e Decreto 8.771/2016
O Marco Civil da Internet, promulgado em 2014, estabeleceu princípios e regras para o uso da internet no Brasil, incluindo direitos dos usuários, deveres de provedores e parâmetros para atuação estatal. Dois pontos foram especialmente relevantes para a perícia:
- regras de guarda de registros de conexão e de acesso a aplicações;
- condições para fornecimento desses registros mediante ordem judicial.
O Decreto 8.771/2016 regulamentou aspectos importantes do Marco Civil, detalhando padrões mínimos de segurança, proteção de dados e guarda de registros. Para a perícia técnica digital, essas normas ofereceram uma base mais clara para obtenção e uso de logs e dados mantidos por provedores, além de reforçar a importância de procedimentos que assegurem integridade e sigilo.
2010 a 2019: estruturação, grandes operações e novos marcos normativos
Nesse período, a perícia digital deixou de ser vista apenas como apoio pontual a casos de crimes de informática e passou a ser componente essencial de investigações complexas, envolvendo corrupção, lavagem de dinheiro, organizações criminosas e disputas econômicas de grande porte.
Casos públicos e aumento da complexidade
Operações de grande repercussão nacional, como a Lava Jato, tornaram visível para a sociedade o papel da prova digital. Nesses procedimentos, e-mails corporativos, documentos eletrônicos, planilhas, mensagens de texto e registros de sistemas tiveram papel central na reconstrução de fatos e fluxos financeiros.
Do ponto de vista técnico, isso exigiu das equipes periciais:
- capacidade de tratar grandes volumes de dados, com técnicas de busca, filtragem e correlação em escala crescente;
- ferramentas para análise de dispositivos móveis e aplicativos de mensagem, muitas vezes com uso intensivo de criptografia;
- cooperação com provedores de serviços em nuvem e plataformas globais.
Lei Geral de Proteção de Dados (LGPD) – Lei 13.709/2018
A LGPD estabeleceu princípios e regras para o tratamento de dados pessoais no Brasil, alcançando tanto o setor privado quanto o poder público. Embora não seja uma norma de perícia digital, impacta diretamente o modo como dados pessoais são coletados, analisados e compartilhados em investigações e processos.
Para a perícia, a LGPD reforça a necessidade de:
- limitar a coleta ao necessário para a finalidade legítima;
- documentar quem acessou quais dados, em que contexto;
- proteger informações sensíveis e, quando possível, evitar exposição desnecessária de dados de terceiros em laudos.
Pacote Anticrime (Lei 13.964/2019) e a cadeia de custódia
A Lei 13.964/2019, conhecida como Pacote Anticrime, introduziu no Código de Processo Penal os artigos 158-A a 158-F, que tratam de forma expressa da cadeia de custódia da prova. Ainda que não se dirijam exclusivamente à prova digital, esses dispositivos passaram a nortear diretamente a atuação de laboratórios de informática forense.
Entre os pontos centrais, estão:
- definição legal de cadeia de custódia como o conjunto de procedimentos para manter e documentar a história do vestígio desde o reconhecimento até o descarte;
- enumeração de etapas como reconhecimento, isolamento, fixação, coleta, acondicionamento, transporte, recebimento, processamento, armazenamento e descarte;
- necessidade de documentação formal que permita reconstruir, em juízo, o percurso da evidência.
Na prática, isso consolidou entre peritos digitais a adoção sistemática de formulários, registros de lacres, geração de hashes de integridade de imagens forenses, logs de acesso e procedimentos padronizados de armazenamento seguro de mídias e dados.
Situação atual: maturidade crescente e desafios em expansão
Hoje, a perícia técnica digital no Brasil pode ser descrita como uma área em fase de maturidade, mas ainda com grande disparidade entre instituições e regiões. No âmbito federal, o Instituto Nacional de Criminalística e setores especializados da Polícia Federal dispõem de laboratórios equipados para analisar computadores, dispositivos móveis, redes e conteúdos em nuvem, utilizando tanto ferramentas comerciais quanto soluções abertas.
Em muitos estados, institutos de criminalística mantêm seções de informática forense, e delegacias especializadas em crimes cibernéticos trabalham em conjunto com essas unidades periciais. Ao mesmo tempo, persistem desafios de recursos humanos, atualização tecnológica e padronização de procedimentos.
Ferramentas e métodos
As ferramentas atualmente empregadas permitem:
- criação e análise de imagens forenses de discos rígidos e SSDs;
- extração lógica e, quando tecnicamente viável, física de dados de smartphones e tablets;
- exame de aplicativos de mensageria, com foco em metadados e conteúdos disponíveis nos dispositivos;
- análise de logs de servidores, aplicações web e infraestruturas em nuvem;
- tratamento massivo de documentos e comunicações, com apoio de técnicas de busca avançada e, em alguns ambientes, algoritmos de triagem automatizada.
Metodologias estruturadas, alinhadas a padrões internacionais de boas práticas em computação forense, são cada vez mais utilizadas, embora ainda haja espaço para maior uniformização entre órgãos.
Perspectivas para os próximos 5 a 10 anos
O cenário tecnológico em rápida transformação aponta para uma década em que a perícia digital será ao mesmo tempo mais necessária e mais desafiadora. Alguns vetores se destacam.
Criptografia e comunicação segura
O uso disseminado de criptografia de disco, comunicação ponta a ponta e protocolos seguros de navegação tende a continuar crescendo. Isso significa que, em muitos casos, o conteúdo das comunicações será menos acessível, mesmo mediante ordem judicial.
Como consequência, a perícia deve se apoiar cada vez mais em:
- análise de metadados (horários, rotas de conexão, padrões de uso);
- exame de dispositivos dos usuários, onde os dados muitas vezes são acessados em formato legível;
- técnicas de memória forense e análise de sistemas em execução, quando juridicamente autorizadas.
Ambientes em nuvem e dados distribuídos
Serviços de nuvem pública e plataformas globais de colaboração continuam se expandindo. Isso traz desafios de jurisdição, cooperação internacional e de modelagem da cadeia de custódia em ambientes nos quais os dados estão distribuídos entre diversos servidores e países.
Espera-se uma evolução nas práticas de coleta forense em nuvem, com maior padronização de:
- formatos de exportação autenticada de dados;
- registro de logs de acesso e alterações;
- documentação da interação entre autoridades e provedores para fins de prova.
Internet das Coisas (IoT)
Dispositivos conectados, como câmeras de segurança, wearables, veículos conectados e sensores industriais, tendem a se consolidar como fontes relevantes de evidência digital. Isso exige da perícia:
- familiaridade com uma gama crescente de sistemas operacionais e protocolos;
- capacidade de extrair e interpretar registros de telemetria, localização e eventos;
- cuidados adicionais com privacidade de terceiros, já que muitos desses dispositivos capturam dados de ambientes compartilhados.
Inteligência artificial como desafio e ferramenta
A inteligência artificial deve marcar profundamente a perícia digital nos próximos anos, em duas frentes complementares.
De um lado, como instrumento utilizado por criminosos, a IA pode viabilizar fraudes mais sofisticadas, desde campanhas de phishing altamente personalizadas até deepfakes de áudio e vídeo e automação de ataques em larga escala.
De outro, como ferramenta de apoio à perícia, algoritmos de aprendizado de máquina e técnicas de processamento de linguagem e imagem podem auxiliar na triagem de grandes volumes de dados, no reconhecimento de padrões em logs complexos e na organização de provas multimídia.
Esse movimento deverá vir acompanhado de discussões sobre transparência e auditabilidade dos métodos automatizados utilizados em laudos, de modo que as conclusões continuem baseadas em procedimentos tecnicamente explicáveis e reprodutíveis.
Normas, padronização e proteção de dados
Finalmente, a convergência entre legislação de proteção de dados, normas de segurança da informação e exigências de cadeia de custódia tende a se aprofundar. É razoável esperar, nos próximos anos, avanços na:
- padronização de procedimentos de cadeia de custódia digital, incluindo registros automatizados de manipulação e verificação de integridade;
- integração entre práticas de perícia digital e políticas de governança de dados em órgãos públicos e empresas privadas;
- evolução das regras processuais sobre prova eletrônica, autenticidade de documentos digitais e uso responsável de técnicas automatizadas na investigação e na instrução probatória.
Da era dos disquetes às investigações envolvendo nuvem, IoT e inteligência artificial, a perícia técnica digital no Brasil percorreu um caminho de profissionalização acelerada. Os próximos 5 a 10 anos tendem a consolidar esse campo como eixo indispensável da produção de prova, exigindo dos peritos atualização constante, rigor metodológico e atenção redobrada ao equilíbrio entre eficácia investigativa e proteção de direitos fundamentais.