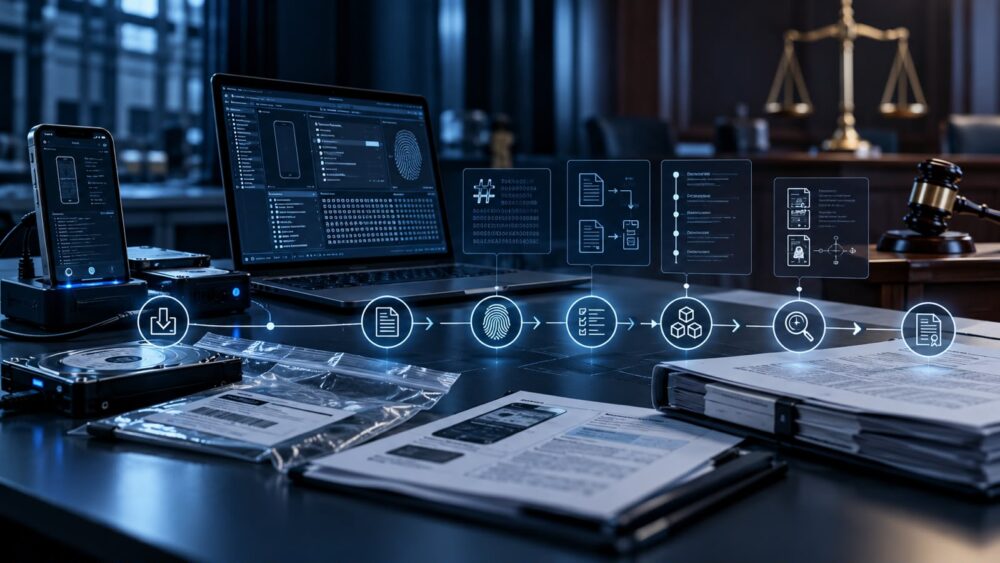
A prova digital ocupa hoje posição central em investigações criminais, disputas empresariais, ações cíveis, trabalhistas e procedimentos administrativos. Mensagens, e-mails, logs de acesso, metadados e arquivos em nuvem muitas vezes valem mais do que documentos em papel. Nesse cenário, a cadeia de custódia deixou de ser mero jargão técnico para se tornar parâmetro concreto de credibilidade da prova.
Quando um vestígio eletrônico aciona a cadeia de custódia, não basta afirmar que determinado arquivo foi encontrado ou que certa conversa de aplicativo “consta do aparelho”. O Judiciário quer enxergar, em documentos formais, a história dessa evidência: quem a coletou, como foi preservada, por onde circulou, com quais garantias técnicas foi analisada e em que condições chegou ao laudo pericial.
Base legal: onde a cadeia de custódia está prevista e como alcança a prova digital
A base normativa mais clara sobre cadeia de custódia no Brasil está nos artigos 158-A a 158-F do Código de Processo Penal (CPP). Esses dispositivos definem cadeia de custódia como o conjunto de procedimentos utilizados para manter e documentar a história da evidência desde o reconhecimento até o descarte, contemplando etapas como reconhecimento, isolamento, fixação, coleta, acondicionamento, transporte, recebimento, processamento, armazenamento e descarte.
Embora o texto legal tenha sido pensado em grande parte para vestígios materiais tradicionais, a doutrina e a prática forense passaram a aplicar esse mesmo regime à prova digital. Arquivos, mídias, registros de acesso, bancos de dados e conteúdos em nuvem são tratados como vestígios que também precisam ter sua trajetória documentada.
No campo cível, o Código de Processo Civil (CPC) não traz um capítulo específico sobre cadeia de custódia, mas estabelece pilares que impactam diretamente a prova digital, especialmente a exigência de licitude, autenticidade e integridade dos documentos apresentados. Quem se vale de e-mails, contratos eletrônicos, logs ou registros extraídos de sistemas assume o ônus de demonstrar que esses dados são confiáveis, o que, na prática, leva muitos magistrados a exigir uma rastreabilidade mínima do percurso da evidência eletrônica.
Paralelamente, resoluções do Conselho Nacional de Justiça (CNJ) sobre processos eletrônicos, gestão de documentos digitais e segurança da informação reforçam a necessidade de trilhas de auditoria, logs de acesso e mecanismos de integridade nos sistemas do próprio Judiciário. Esses padrões de governança digital influenciam a forma como juízes enxergam a gestão de provas eletrônicas também fora do ambiente interno dos tribunais.
Quando a cadeia de custódia é acionada na prova digital
Na prática, a cadeia de custódia passa a ser uma exigência concreta toda vez que um vestígio digital deixa de ser apenas informação disponível e passa a ser tratado como potencial prova em inquérito, ação judicial ou procedimento administrativo. Isso ocorre, por exemplo, quando:
- celulares, notebooks, servidores ou mídias são apreendidos em investigação criminal;
- bases de dados empresariais são coletadas para instruir ações civis, trabalhistas ou concorrenciais;
- registros de acesso (logs), relatórios de sistemas e e-mails corporativos são extraídos para demonstrar fatos relevantes em juízo;
- documentos eletrônicos são apresentados com pretensão de prova robusta, e não apenas de referência ou mera ilustração.
A partir desse momento, o Judiciário espera encontrar, nos autos, não apenas o conteúdo em si, mas uma documentação capaz de demonstrar como a evidência foi obtida, preservada, movimentada e analisada.
O que o Judiciário espera encontrar na documentação da cadeia de custódia digital
Não há, até o momento, um formulário padronizado único e obrigatório de cadeia de custódia. Em vez disso, o que se observa é a expectativa de uma linha do tempo documental, composta por diversos registros que, em conjunto, permitam reconstruir o percurso da evidência. Entre os principais elementos, destacam-se.
1. Auto de apreensão ou termo de coleta: identificação e contexto
O ponto de partida costuma ser o auto de apreensão ou termo de coleta, no qual o vestígio digital é formalmente reconhecido e vinculado ao procedimento. O Judiciário tende a valorizar quando esse documento apresenta:
- identificação precisa do suporte físico ou lógico: marca, modelo e número de série ou IMEI de celulares e notebooks, tipo e capacidade de mídias de armazenamento, indicação de contas de e-mail, perfis de redes sociais, endereços de IP, URLs ou outros identificadores técnicos relevantes;
- informação clara sobre local, data e horário da apreensão ou coleta, bem como o fundamento jurídico (mandado judicial, situação de flagrante, entrega voluntária, coleta em ambiente corporativo ou em órgão público);
- descrição sintética do estado em que o vestígio foi encontrado: dispositivo ligado ou desligado, presença de aplicativos abertos, eventuais bloqueios ou criptografia já aparentes, existência de lacres ou identificações anteriores.
Esse registro inicial é decisivo para demonstrar que a obtenção da prova respeitou as exigências legais e para permitir a vinculação do vestígio ao caso concreto.
2. Registros de preservação inicial e isolamento
Em se tratando de prova digital, a fase imediatamente posterior à apreensão é especialmente sensível, porque pequenas ações podem alterar dados, registros de log e metadados. O Judiciário costuma valorizar a existência de documentos que indiquem as medidas de preservação adotadas, como:
- anotações ou relatórios indicando a colocação do dispositivo em modo avião, a remoção de chips e cartões de memória, o bloqueio de conexões de rede ou o uso de invólucros que impeçam comunicações sem fio, quando isso for tecnicamente adequado;
- registros fotográficos ou capturas de tela que fixem o estado do dispositivo ou ambiente digital no momento da intervenção, mostrando, por exemplo, aplicativos abertos, notificações visíveis, caixas de e-mail ativas ou janelas de chat.
Embora nem sempre haja detalhamento exaustivo, a presença desses registros indica preocupação concreta com a preservação do conteúdo antes da perícia, o que reduz espaço para alegações de manipulação informal.
3. Termos de lacre, guarda e movimentação: quem foi responsável pela custódia
Da coleta até a análise técnica, um ponto central para o Judiciário é a identificação de quem deteve a custódia da evidência em cada etapa. Isso costuma se refletir na existência de:
- termos de lacre, com numeração individual dos selos utilizados, descrição do conteúdo lacrado, identificação do responsável pelo lacre e indicação de data e horário;
- termos de recebimento, lavrados quando a evidência é entregue a delegacias, setores especializados ou órgãos de perícia, indicando quem recebeu, em que unidade, em qual data e horário e em que condições (por exemplo, lacres íntegros ou sinais de violação);
- registros internos de movimentação, em livro, planilha ou sistema eletrônico, mostrando a transferência da evidência para o laboratório, o retorno ao setor de guarda e eventuais acessos autorizados para cópias ou exames complementares.
Quando há lacunas significativas nessa trilha documental, crescem as dúvidas sobre possibilidade de acessos não autorizados, substituição de mídias ou intervenções não registradas, o que fragiliza a força probatória da evidência.
4. Relatório de extração ou coleta técnica: como os dados foram obtidos
A etapa de extração dos dados digitais é uma das mais relevantes sob a ótica da cadeia de custódia. O Judiciário espera que esse momento seja documentado de forma distinta do laudo interpretativo, por meio de um relatório técnico que descreva:
- o procedimento adotado: por exemplo, criação de imagem forense setor a setor de um disco rígido, extração lógica ou física de um dispositivo móvel, exportação de base de dados, coleta de logs de um servidor, download autenticado de conteúdo em nuvem ou uso de ferramentas forenses específicas para determinados aplicativos;
- as ferramentas utilizadas, com nome e, quando possível, versão dos softwares forenses, utilitários ou scripts utilizados, bem como dispositivos de bloqueio de escrita quando empregados;
- os mecanismos de verificação de integridade, especialmente funções de hash aplicadas à imagem forense ou a conjuntos de arquivos, com indicação clara do algoritmo utilizado e dos valores obtidos;
- uma visão geral da estrutura do material extraído, descrevendo diretórios principais, tipos de arquivos relevantes, bases de dados incluídas e eventuais filtros aplicados já na etapa de coleta.
Esse relatório funciona como elo entre o suporte original e o conjunto de dados usado na análise pericial, permitindo que o magistrado e as partes avaliem se o procedimento seguiu padrões minimamente reconhecidos de perícia digital.
5. Laudo pericial digital: análise técnica ancorada na cadeia de custódia
O laudo é o documento que apresenta as conclusões técnicas ao Judiciário. Do ponto de vista da cadeia de custódia, o que se espera é que ele demonstre de forma clara que o material analisado corresponde ao vestígio originalmente coletado e que o percurso dessa evidência foi devidamente documentado. Em geral, um laudo é considerado mais robusto quando:
- identifica detalhadamente o material examinado, fazendo referência ao auto de apreensão ou termo de coleta, aos lacres utilizados e aos hashes registrados nas etapas anteriores;
- descreve as condições de recebimento pelo perito, indicando se os lacres estavam intactos, se houve incompatibilidades entre a descrição anterior e o material efetivamente entregue, e se foram necessárias providências de regularização;
- explica, em linguagem técnica acessível, os procedimentos de análise realizados, as ferramentas empregadas, os parâmetros relevantes de busca, filtragem e correlação de dados e os critérios de seleção do que foi destacado como evidência principal;
- aponta limitações técnicas enfrentadas, como áreas de mídia corrompidas, dados inacessíveis por criptografia forte, ausência de determinados logs ou restrições de acesso a provedores, esclarecendo como essas limitações impactam o alcance das conclusões;
- apresenta conclusões alinhadas com as evidências disponíveis e com as condições técnicas do caso, distinguindo com clareza o que é constatação objetiva do que constitui inferência ou interpretação técnica.
Quando o laudo se conecta de forma consistente à documentação anterior da cadeia de custódia, as chances de aceitação de suas conclusões pelo Judiciário aumentam significativamente.
Como a jurisprudência tem tratado a cadeia de custódia na prova digital
A jurisprudência de tribunais superiores, como o Superior Tribunal de Justiça (STJ) e o Supremo Tribunal Federal (STF), tem reforçado a importância da cadeia de custódia, especialmente em casos nos quais a prova digital é determinante para a condenação ou para o resultado do processo. Não há, porém, uma regra de nulidade automática para qualquer falha documental.
Em linhas gerais, observa-se que:
- falhas graves, como ausência total de auto de apreensão, inexistência de qualquer registro de guarda ou manipulação prévia de conteúdo sem documentação técnica, tendem a ser encaradas como comprometedoras da credibilidade da prova, podendo levar à sua desconsideração ou à sua valoração apenas como indício frágil;
- irregularidades formais pontuais, que não indicam, de forma concreta, risco de adulteração ou substituição da evidência, costumam ser avaliadas dentro do conjunto probatório, sem nulidade automática, especialmente quando existem outros elementos independentes de confirmação;
- provas digitais apresentadas unilateralmente pelas partes, como simples capturas de tela, são em geral aceitas com cautela, ganhando maior peso quando acompanhadas de instrumentos que reforçam autenticidade e integridade, como atas notariais, logs de sistemas, assinaturas digitais ou pareceres técnicos idôneos;
- em situações de interceptações, quebras de sigilo telemático ou obtenção de dados de aplicativos, as cortes têm dado ênfase ao cumprimento de requisitos legais de autorização judicial e à documentação do fluxo de obtenção e guarda dos dados provenientes de provedores e plataformas.
Esse quadro revela uma tendência de análise graduada: quanto mais robusta e bem documentada a cadeia de custódia, maior a credibilidade da prova digital; quanto mais frágil e lacunosa, maior o espaço para questionamentos e para sua desvalorização.
Por que a cadeia de custódia é crucial para a perícia técnica digital
Para a perícia técnica digital, a cadeia de custódia não é apenas um requisito imposto pela lei, mas um elemento estruturante da própria atuação profissional. Ela impacta diretamente a legitimidade do laudo e a segurança do perito diante de questionamentos judiciais.
1. Garantia de integridade e de autenticidade contextual
Enquanto o hash funciona como mecanismo técnico para comprovar que um arquivo ou imagem forense não sofreu alteração entre dois momentos específicos, a cadeia de custódia é o instrumento que dá contexto a essa integridade. Ao documentar quem teve acesso ao vestígio, em que condições e com quais procedimentos, ela permite afirmar, com maior segurança, que o conjunto de dados analisado é o mesmo que foi legitimamente coletado.
2. Delimitação de responsabilidades e proteção do perito
Uma cadeia de custódia bem construída evidencia o momento exato em que a evidência chegou ao laboratório ou ao perito e as condições em que isso ocorreu. Com isso, é possível distinguir com clareza falhas anteriores, que não podem ser atribuídas ao profissional responsável pelo exame técnico. Ao mesmo tempo, a documentação meticulosa dos próprios atos do perito protege o laudo contra alegações genéricas de manipulação.
3. Fortalecimento do contraditório e da confiança judicial
Ao permitir que assistentes técnicos das partes compreendam e avaliem cada etapa do tratamento da prova digital, a cadeia de custódia fortalece o contraditório e a ampla defesa. A transparência do procedimento contribui para que o debate se concentre em aspectos técnicos objetivos, e não em suspeitas abstratas de fraude.
Do ponto de vista do magistrado, essa rastreabilidade reforça a confiança na prova técnica e facilita a fundamentação de decisões que se apoiam em evidências eletrônicas complexas. A presença de uma cadeia de custódia clara não elimina divergências de interpretação, mas reduz substancialmente o risco de que a prova seja descartada por dúvidas sobre sua própria existência ou integridade.
Em síntese, quando a cadeia de custódia é tratada com seriedade desde o primeiro contato com o vestígio digital, a perícia técnica ganha em robustez e o processo ganha em segurança jurídica. É essa combinação que o Judiciário brasileiro, cada vez mais, espera encontrar nos autos ao se deparar com provas eletrônicas decisivas.