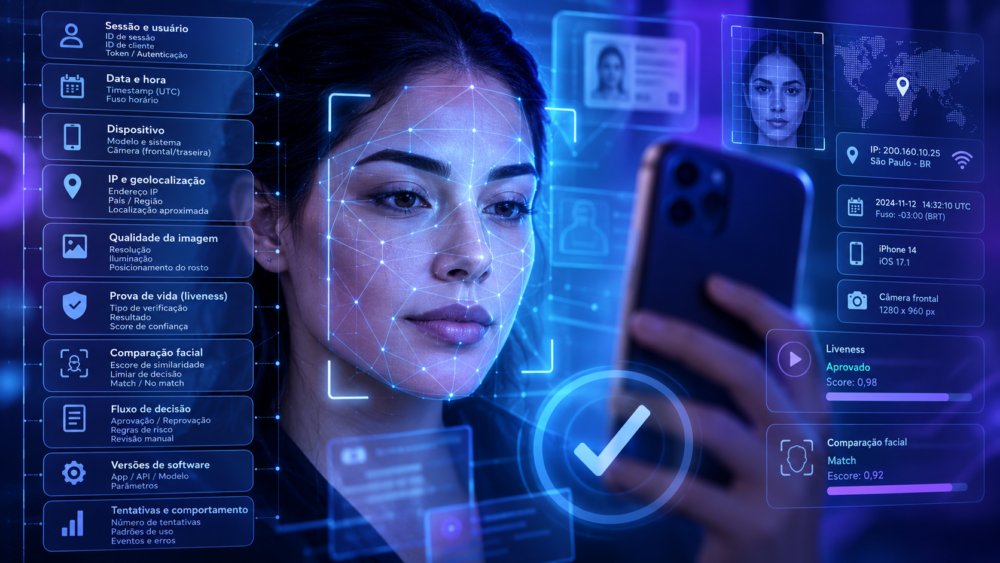
A validação biométrica por selfie se tornou comum em bancos, fintechs, empresas de meios de pagamento, plataformas de câmbio e diversos serviços digitais que precisam cumprir regras de identificação de clientes (KYC) e prevenção à fraude.
Do ponto de vista da perícia técnica digital, é fundamental entender que a selfie, por si só, é apenas um dos elementos. Os sistemas que realizam essa validação normalmente registram um conjunto de metadados técnicos que descrevem o contexto da captura, a qualidade da imagem, os resultados da comparação biométrica e outros parâmetros relevantes.
As categorias descritas a seguir derivam de práticas amplamente relatadas na literatura técnica, em diretrizes internacionais sobre identidade digital e em documentação pública de fornecedores de soluções de verificação biométrica. Não se trata de um padrão único obrigatório, mas de um conjunto de elementos que costuma aparecer, com variações, em implementações sérias de selfie biométrica.
1. Identificação da sessão e do usuário
Quase toda operação de selfie biométrica ocorre dentro de uma sessão de verificação. Os metadados costumam incluir:
- identificador único da sessão de verificação (ID de sessão ou de transação), que permite rastrear aquela operação específica dentro do sistema;
- identificador interno do usuário ou do cadastro (ID de cliente, número de proposta, identificador de conta), associado à selfie capturada;
- eventuais correlações com outros fatores de autenticação, como token, SMS, e-mail ou login prévio.
Essas informações permitem que, em perícia, se reconstrua qual cadastro estava em processo de validação quando a selfie foi feita e como essa etapa se encaixa no fluxo de identificação do usuário.
2. Carimbo de data e hora (timestamp) da captura
O registro de data e hora é um dos metadados mais importantes. Em sistemas bem projetados, espera-se encontrar:
- data e hora exatas da captura da selfie, em padrão padronizado (por exemplo, UTC);
- possível indicação de fuso horário ou conversão de horário local para UTC;
- registro da data e hora de etapas correlatas, como envio do documento de identidade, conclusão da análise ou decisão (aprovado/negado).
Esse timestamp ajuda a relacionar a validação biométrica com outros eventos: login, transações financeiras, tentativas de fraude, contatos com suporte, entre outros.
3. Dados do dispositivo utilizado na captura
Validações de selfie costumam ser realizadas em smartphones ou computadores. É comum que o sistema registre metadados relativos ao dispositivo, como:
- tipo de dispositivo (smartphone, tablet, computador);
- sistema operacional e, em alguns casos, versão (por exemplo, Android, iOS, Windows);
- modelo genérico do aparelho, quando disponível (por exemplo, um identificador de fabricante/modelo exposto pelo sistema);
- informações sobre a câmera utilizada (frontal ou traseira, resolução suportada, configuração básica).
Alguns ambientes também mantêm um identificador do dispositivo dentro do próprio aplicativo (um ID de instalação ou de aparelho, gerado pela aplicação), o que pode ajudar a identificar uso repetido de um mesmo dispositivo em várias contas diferentes.
4. Endereço IP e, eventualmente, geolocalização aproximada
Muitos sistemas de verificação biométrica, especialmente em contexto financeiro e de prevenção a lavagem de dinheiro, registram dados de rede e localização associados à sessão de selfie:
- endereço IP público pelo qual o dispositivo se conectou ao serviço;
- informações de rede relacionadas, como país ou região estimados a partir do IP;
- quando autorizado e tecnicamente disponível, geolocalização aproximada do dispositivo (por GPS ou Wi-Fi), registrada no momento da captura.
Esses metadados são relevantes em perícias que investigam, por exemplo, se a selfie teria sido capturada em local compatível com a narrativa do usuário, ou se há padrão de uso de VPNs e endereços de IP vinculados a fraudes conhecidas.
5. Parâmetros de qualidade da imagem capturada
Sistemas de reconhecimento facial e validação biométrica dependem fortemente da qualidade da imagem. É comum que as plataformas registrem indicadores técnicos, tais como:
- resolução da imagem (largura e altura em pixels);
- profundidade de cor e formato do arquivo (por exemplo, JPEG, PNG, com parâmetros de compressão);
- nível de iluminação (luminosidade geral, contraste), frequentemente expresso como um score interno;
- posicionamento do rosto (centralizado ou não, ângulo de inclinação, se o rosto está completo no quadro);
- detecção de obstruções (óculos escuros, máscaras, objetos que ocultam partes relevantes do rosto).
Além de serem usados para aceitar ou rejeitar automaticamente uma captura por baixa qualidade, esses parâmetros, em contexto pericial, podem ajudar a entender por que determinada selfie foi recusada ou por que uma comparação biométrica resultou em baixa confiança.
6. Resultados de prova de vida (liveness detection)
Para reduzir o risco de fraude com fotos impressas, vídeos reproduzidos em tela ou máscaras, muitos sistemas incorporam mecanismos de prova de vida. Os metadados associados a essa etapa costumam incluir:
- tipo de prova de vida aplicado (passiva, ativa, desafio no app, detecção de textura, variação de iluminação, análise de movimento natural, entre outros conceitos descritos na literatura técnica);
- resultado da checagem de prova de vida (aprovado, reprovado, inconclusivo);
- escores internos de confiança do algoritmo (por exemplo, um valor numérico associado à probabilidade de a amostra ser de uma pessoa real, e não de uma apresentação fraudulenta);
- possíveis códigos de motivo de reprovação (ausência de movimento suficiente, detecção de tela, baixa qualidade, comportamento suspeito, falha técnica).
Esses metadados são especialmente importantes em casos de fraude alegada: permitem verificar se o sistema identificou ou não sinais de apresentação artificial, e em que nível de confiança.
7. Escores e parâmetros da comparação biométrica facial
Na validação por selfie, a imagem capturada costuma ser comparada com uma referência, que pode ser a foto do documento de identidade ou uma biometria previamente armazenada. Os metadados esperados nesse ponto incluem:
- identificação da base de comparação (por exemplo, “selfie x foto do documento enviado nesta sessão” ou “selfie x biometria já cadastrada do cliente”);
- escore de similaridade entre as duas imagens faciais, normalmente expresso como um valor numérico interno ao sistema;
- limiar de decisão aplicado (por exemplo, o nível de score a partir do qual o sistema considera que há correspondência suficiente);
- resultado final da comparação (match, no match, inconclusivo ou encaminhado para revisão manual);
- eventual indicação de revisão por operador humano (incluindo o resultado dessa revisão).
É importante lembrar que esses escores são específicos de cada implementação e não representam “probabilidades absolutas”, mas sim medidas internas definidas pelos fornecedores de biometria. Em perícia, seu exame deve ser contextualizado, evitando interpretações numéricas simplistas.
8. Fluxo de decisão e motivos de aprovação ou reprovação
Além dos números brutos, sistemas de validação biométrica geralmente mantêm logs com o fluxo de decisão:
- se a decisão foi totalmente automática ou envolveu revisão manual;
- qual regra de negócio ou política de risco foi aplicada (por exemplo, parâmetros de KYC, perfil de risco do cliente, valores transacionados);
- códigos de motivo para aprovação, reprovação ou solicitação de nova selfie (por qualidade insuficiente, documento ilegível, inconsistências nos dados, suspeita de fraude);
- data e hora em que a decisão foi registrada.
Esses metadados ajudam, em uma análise forense, a reconstruir não apenas o que o algoritmo calculou, mas como a empresa, por meio de suas regras internas, tratou aquele resultado para fins de cadastro ou autorização.
9. Versões de software, modelos e parâmetros relevantes
Em ambientes mais estruturados, especialmente quando sujeitos a auditorias ou certificações, é comum que o sistema registre informações sobre a versão das ferramentas envolvidas na validação biométrica, como:
- versão do aplicativo ou módulo cliente (por exemplo, versão do app móvel);
- versão da API ou serviço de biometria utilizado;
- identificação do modelo de reconhecimento facial ou de liveness (ao menos em nível de versão interna);
- registro de alterações significativas de configuração (por exemplo, mudança de limiar de aceitação de match).
Esses dados não costumam aparecer para o usuário final, mas são importantes em auditorias técnicas e podem ser relevantes em discussões sobre consistência de resultados ao longo do tempo.
10. Registros de tentativas múltiplas e comportamento da sessão
Por fim, outro conjunto de metadados relevante envolve o comportamento da sessão como um todo:
- quantidade de tentativas de captura de selfie em uma mesma sessão (falhas, imagens rejeitadas, sucessos);
- quantidade de sessões de validação iniciadas para o mesmo usuário ou dispositivo em determinado período;
- padrões de uso atípicos, como várias tentativas em sequência vindo de IPs ou localizações diferentes;
- eventos de cancelamento, tempo total da sessão, erros técnicos registrados.
Esse histórico pode indicar comportamentos compatíveis com uso legítimo (por exemplo, dificuldades de iluminação) ou com tentativas de fraude (múltiplas contas abertas a partir do mesmo aparelho em curto espaço de tempo).
Cuidados na interpretação pericial dos metadados de selfie biométrica
Embora essas categorias de metadados sejam amplamente utilizadas, é importante destacar alguns pontos fundamentais para a perícia e para o debate jurídico:
- nem todos os sistemas registram exatamente os mesmos campos; a lista acima é conceitual, baseada em práticas relatadas e padrões de mercado;
- metadados podem ser afetados por fatores técnicos legítimos (atualizações de software, migração de servidores, mudanças de política de risco), que precisam ser considerados na análise;
- escores de similaridade e de prova de vida são parâmetros de modelos específicos, não “verdades matemáticas absolutas”; sua interpretação depende do contexto e, idealmente, de documentação técnica do fornecedor;
- a análise deve sempre buscar a convergência com outras evidências: logs de sistemas, registros de transações, contratos, comunicações com o usuário, reclamações e histórico de uso da conta.
Quando adequadamente preservados e apresentados, metadados de validações biométricas por selfie podem fornecer um panorama detalhado de como, quando, de onde e com quais resultados ocorreu uma tentativa de identificação. Isso é especialmente valioso em investigações de fraude de identidade, contestação de cadastros, questionamentos sobre responsabilidade em transações e auditorias de conformidade em processos de KYC.